Squid часто воспринимают как «обычный прокси». Но в корпоративной сети он играет интересную роль. Он контролирует доступ в интернет, снижает нагрузку на канал, помогает анализировать трафик и закрывает часть задач безопасности.
Мы рассматриваем Squid как рабочий инструмент для сетевой инфраструктуры. Он не заменяет NGFW, DLP или SIEM. Но он отлично дополняет их, если вы правильно настроите доступ, кэширование, аутентификацию и мониторинг.
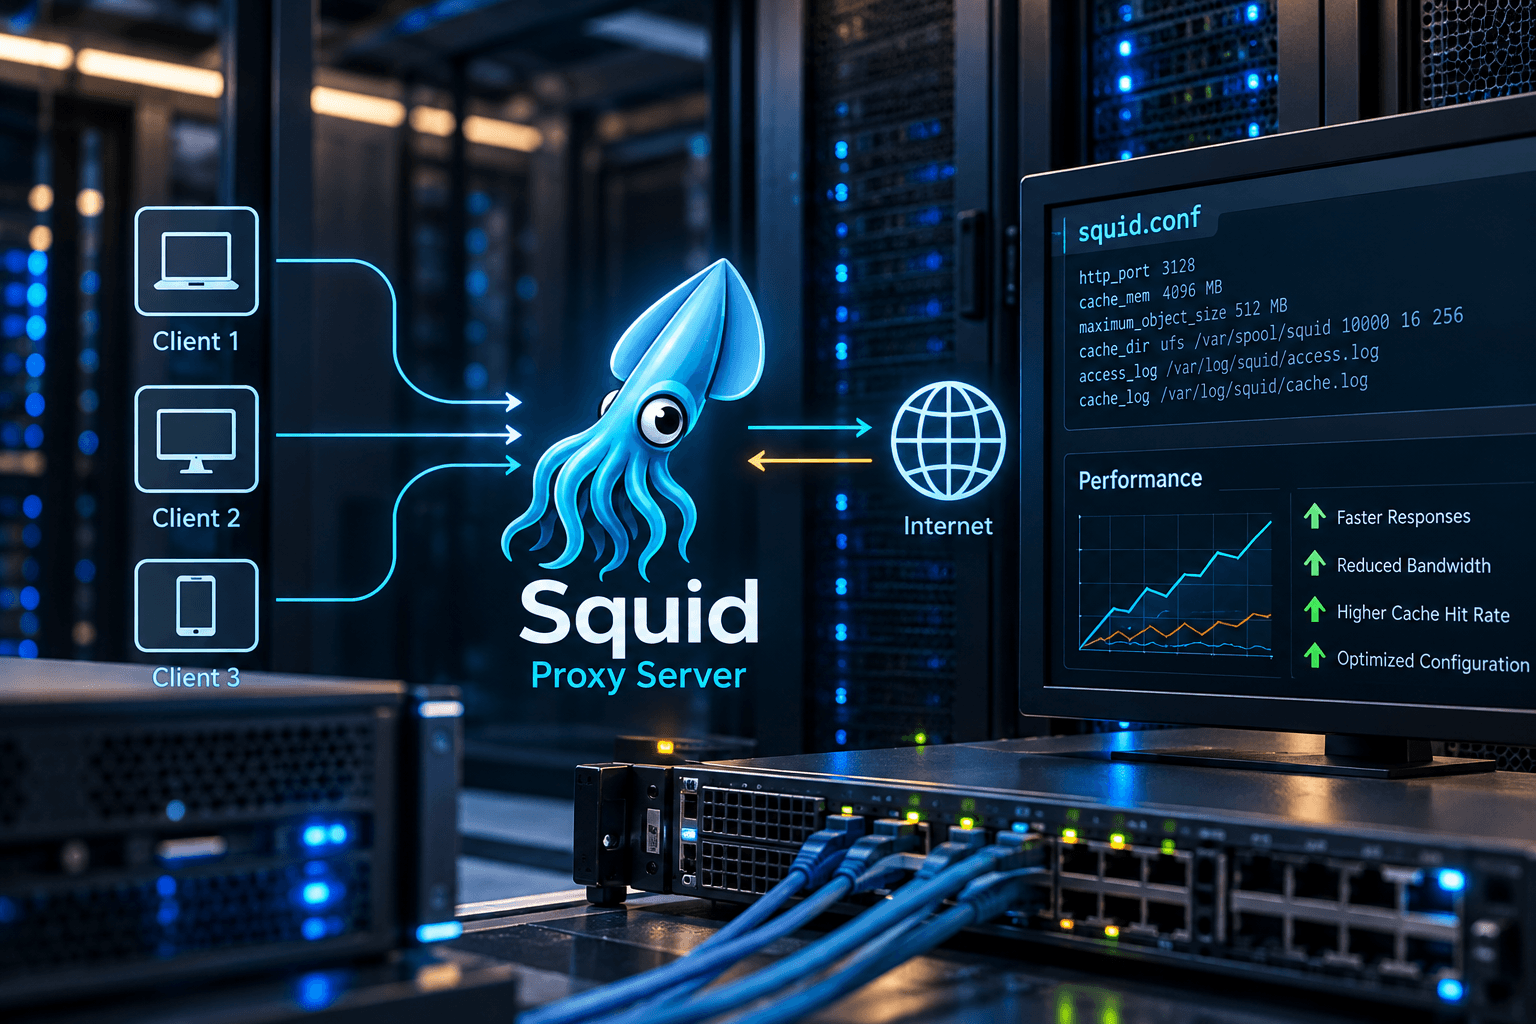
Что представляет собой Squid Proxy Server и для каких задач он применяется
Squid это прокси сервер с функциями кэширования и фильтрации. Ubuntu описывает его как механизм для веб серверов, который помогает оптимизировать пропускную способность и производительность. Red Hat также описывает Squid как кэширующий прокси для HTTP, HTTPS и FTP сценариев.
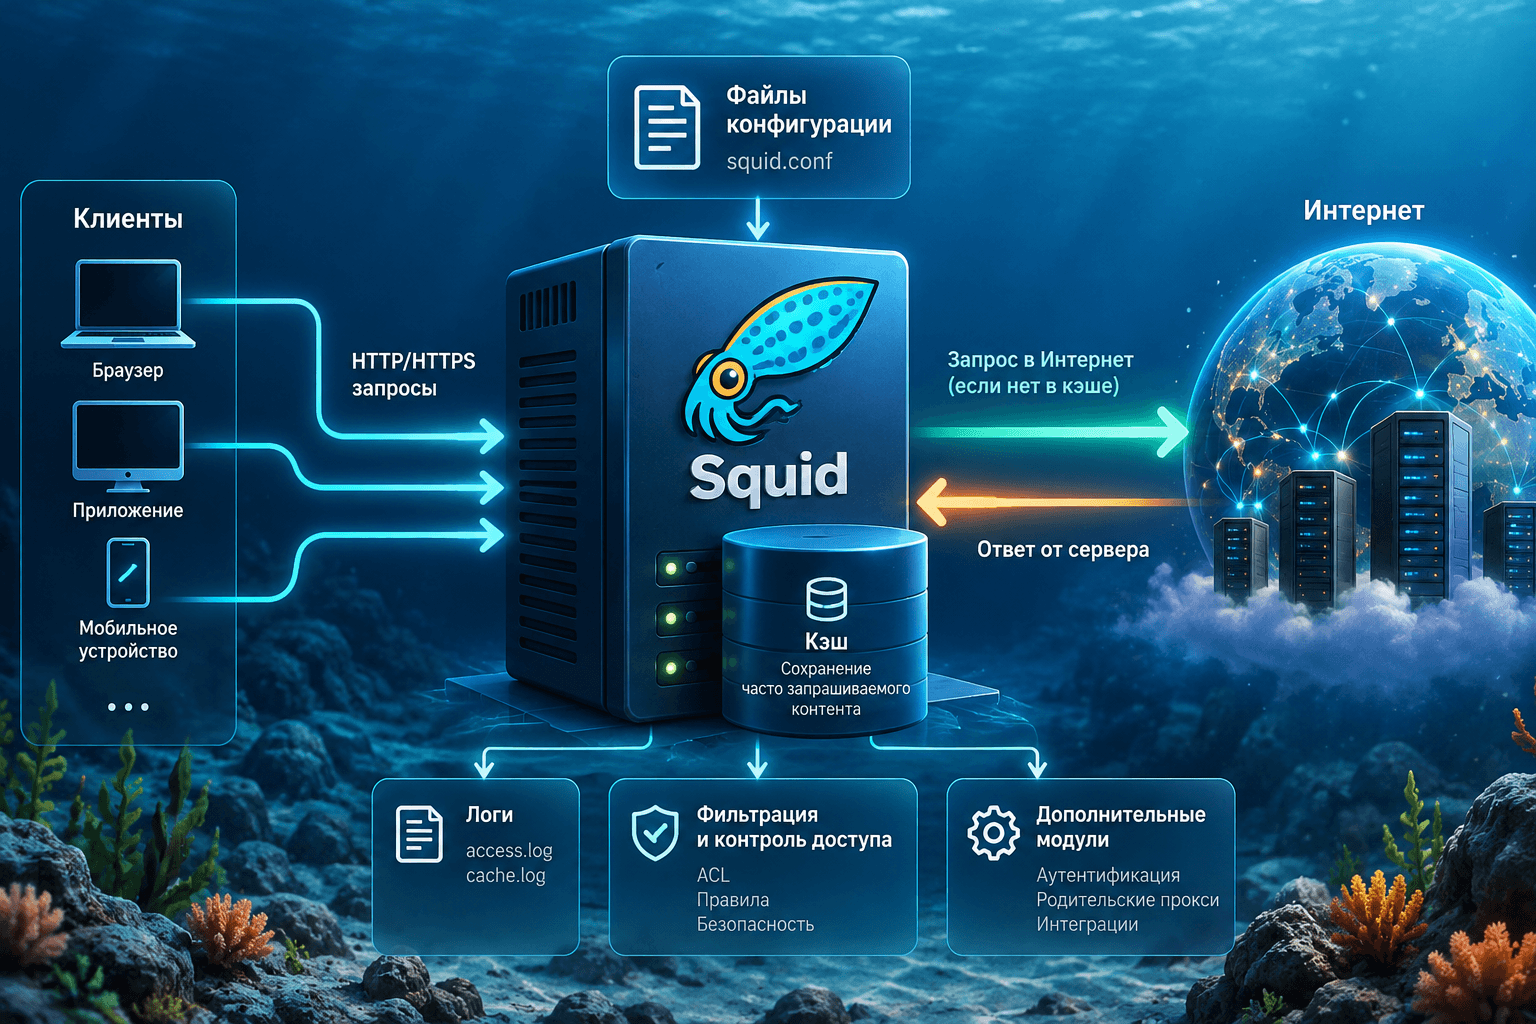
Вы ставите Squid между пользователями и внешними ресурсами. Пользователь отправляет запрос не напрямую в интернет, а через прокси. Squid проверяет правила, применяет политики, пишет логи и при возможности отдает ответ из кэша.
Для каких задач вы можете использовать Squid
Мы чаще всего внедряем Squid для таких сценариев:
- Контроль доступа в интернет
Вы разрешаете доступ только нужным сетям, группам или пользователям. - Экономия канала
Squid кэширует часть контента и снижает повторные загрузки. - Аудит активности
Вы получаете access.log и видите, кто, когда и куда обращался. - Единая точка выхода
Компания управляет интернет трафиком централизованно. - Интеграция с корпоративной авторизацией
Squid может работать с LDAP, Kerberos и локальными файлами паролей. - Прокси для серверов и сервисов
Вы направляете обновления, API запросы или исходящий трафик через контролируемую точку.
| Сценарий | Что получает компания |
| Офисная сеть | Контроль доступа и журналирование |
| Филиальная сеть | Снижение нагрузки на WAN канал |
| Серверная инфраструктура | Управляемый исходящий трафик |
| DevOps среда | Прокси для пакетов, образов и репозиториев |
| Образовательная организация | Фильтрация и расписания доступа |
| Производство | Централизованный выход технологических сегментов |
Архитектура работы Squid
Работу Squid удобно представить как цепочку.
- Клиент отправляет запрос на прокси.
- Squid принимает соединение на своем порту.
- Прокси проверяет ACL и правила http_access.
- Squid проверяет аутентификацию, если вы ее включили.
- Прокси ищет объект в памяти или на диске.
- Если объекта нет в кэше, Squid обращается к внешнему серверу.
- Squid возвращает ответ клиенту.
- Прокси записывает событие в журнал.
Squid использует ACL для проверки источника, назначения, времени, портов, доменов, пользователей и других параметров. Официальная документация Squid описывает синтаксис ACL через имя списка, тип ACL и аргументы.
Из чего состоит логика Squid
Внутри Squid вы работаете с несколькими ключевыми блоками:
- Сетевой вход
Директива http_port задает порт, на котором Squid принимает подключения. - ACL
Вы описываете условия. Например, сеть офиса, рабочее время или разрешенные порты. - Правила доступа
Директива http_access решает, пропустить запрос или запретить его. В документации Squid указано, что базовое значение для http_access означает запрет, если правила не разрешили доступ. - Кэш
Squid хранит часть объектов в памяти и на диске. - Логи
Вы анализируете работу через access.log и cache.log. Wiki Squid называет логи ценным источником информации о нагрузке, ошибках конфигурации и потреблении ресурсов.
Подготовка серверной среды перед развертыванием Squid
Перед установкой мы проверяем не только Linux дистрибутив. Squid сильно зависит от сети, диска и профиля трафика.
Проверьте:
- размер интернет канала;
- количество пользователей;
- пиковое число соединений;
- тип трафика;
- объем кэша;
- скорость дисковой подсистемы;
- DNS доступность;
- время на сервере;
- правила firewall;
- требования к логам.
Базовая установка на Ubuntu
Ubuntu указывает, что Squid устанавливается командой:
sudo apt update
sudo apt install squid
Основной файл конфигурации находится по пути:
/etc/squid/squid.conf
Ubuntu рекомендует перед изменением конфигурации сохранить оригинальный файл и затем проверять синтаксис через squid -k parse.
Базовая установка на RHEL и совместимые системы
Red Hat приводит такой базовый сценарий:
sudo dnf install squid
sudo systemctl enable –now squid
По умолчанию администратор работает с файлом:
/etc/squid/squid.conf
Red Hat также показывает открытие порта 3128 в firewall и запуск сервиса через systemctl enable –now squid.
Настройка правил доступа и управление политиками безопасности
ACL в Squid работает как набор условий. Вы описываете, кого считаете доверенным, какие порты разрешаете и в какое время пользователи могут работать.
Пример для офисной сети:
acl office_net src 192.168.10.0/24
acl work_hours time MTWHF 08:00-19:00
http_access allow office_net work_hours
http_access deny all
В документации Squid для ACL time указаны сокращения дней недели: M для Monday, T для Tuesday, W для Wednesday, H для Thursday, F для Friday.
Базовые правила безопасного доступа
- разрешите только доверенные подсети;
- запретите все неизвестные источники;
- ограничьте опасные порты;
- разделите офисные, серверные и гостевые сети;
- ведите отдельные правила для администраторов;
- не открывайте Squid в интернет без жесткой авторизации.
Пример безопасного каркаса
acl localnet src 192.168.10.0/24
acl SSL_ports port 443
acl Safe_ports port 80
acl Safe_ports port 443
acl Safe_ports port 21
acl CONNECT method CONNECT
http_access deny !Safe_ports
http_access deny CONNECT !SSL_ports
http_access allow localnet
http_access deny all
Red Hat рекомендует явно задавать разрешенные порты и показывает пример с портами 21, 80 и 443. Такой подход помогает не превращать прокси в туннель для любого трафика.
Статьи по теме: Передача файлов с локального ПК на VPS под Linux
Организация кэширования контента для снижения нагрузки на сеть
Кэширование помогает, когда пользователи или серверы часто запрашивают одинаковый контент. Например, обновления, образы, статические файлы, документацию или повторяющиеся веб ресурсы.
Но вы не должны ожидать магии. HTTPS трафик по умолчанию часто проходит через туннель CONNECT и не кэшируется как обычный HTTP контент. Ubuntu в описании логов Squid указывает статус TCP_TUNNEL для HTTPS трафика, который не кэшируется по умолчанию.
Настройка дискового кэша
Официальная документация Squid по cache_dir указывает, что без настройки disk cache Squid хранит кэшированные объекты только в памяти. Поэтому вы должны явно настроить дисковый кэш, если хотите снизить нагрузку на сеть за счет повторного использования объектов.
Пример:
cache_dir aufs /var/spool/squid 10000 16 256
maximum_object_size 512 MB
cache_mem 512 MB
После изменения кэша выполните:
sudo squid -z
sudo systemctl restart squid
Как читать эффективность кэша
В access.log вы увидите статусы:
| Статус | Значение |
| TCP_HIT | Squid отдал объект из дискового кэша |
| TCP_MEM_HIT | Squid отдал объект из памяти |
| TCP_MISS | Squid не нашел объект в кэше |
| TCP_REFRESH_HIT | Squid проверил объект и использовал кэш |
| TCP_TUNNEL | Squid пропустил туннельный HTTPS трафик |
Реализация аутентификации пользователей в Squid Proxy
Без аутентификации вы контролируете в основном IP адреса. Это удобно для простых сетей, но плохо для аудита. Пользователь может сменить устройство или работать через общую подсеть. Аутентификация связывает запрос с учетной записью.
Варианты аутентификации
| Способ | Где подходит |
| NCSA файл | Малые сети и тестовые стенды |
| LDAP | Корпоративные каталоги |
| Kerberos | Active Directory и доменные клиенты |
| NTLM | Старые Windows среды |
| External helpers | Нестандартные системы авторизации |
Squid Wiki показывает пример аутентификации через NCSA файл паролей, а Red Hat описывает сценарии с LDAP и Kerberos для корпоративных сред.
Пример NCSA аутентификации
Создайте файл паролей:
sudo apt install apache2-utils
sudo htpasswd -c /etc/squid/passwords user1
Добавьте в squid.conf:
auth_param basic program /usr/lib/squid/basic_ncsa_auth /etc/squid/passwords
auth_param basic realm Corporate Proxy
acl authenticated proxy_auth REQUIRED
http_access allow authenticated
http_access deny all
Путь к helper может отличаться. На некоторых системах он находится в /usr/lib64/squid/.
Мы всегда проверяем путь командой:
find /usr -name basic_ncsa_auth 2>/dev/null
Что важно не забыть
- не храните слабые пароли;
- не используйте Basic auth без контроля канала;
- ограничивайте доступ по IP даже при наличии логина;
- разделяйте группы пользователей;
- проверяйте, что логи не нарушают внутренние политики приватности.
Балансировка нагрузки и масштабирование прокси-инфраструктуры
Один сервер подходит для небольшой сети. Но нагрузка растет. Пользователи открывают больше SaaS сервисов. Серверы загружают обновления. DevOps пайплайны скачивают пакеты и контейнерные слои.
Мы задумываемся о масштабировании, когда видим:
- высокую загрузку CPU;
- рост задержек;
- переполнение диска кэша;
- много одновременных соединений;
- долгие DNS ответы;
- высокий процент TCP_MISS;
- зависимость всей сети от одного узла.
Иерархия через cache_peer
Директива cache_peer позволяет описывать соседние и вышестоящие кэши. Документация Squid показывает, что она применяется для parent и sibling прокси в иерархии кэширования.
Пример:
cache_peer proxy-parent.example.com parent 3128 0 no-query default
never_direct allow all
Как мы проектируем масштабирование
Мы не советуем сразу строить сложную ферму. Сначала вы измеряете реальную нагрузку. Потом вы разделяете потоки.
Практичный порядок такой:
- включите мониторинг;
- оцените CPU, RAM, disk I/O и сеть;
- отделите пользовательский трафик от серверного;
- добавьте второй узел;
- настройте балансировщик;
- проверьте отказ одного узла;
- автоматизируйте конфигурацию через Ansible, Puppet или GitOps.
Часто спрашивают: Как перенести сайт на MODX на новый хостинг без потерь
Диагностика ошибок и устранение типичных проблем в работе Squid
После любого изменения конфигурации мы запускаем проверку синтаксиса:
sudo squid -k parse
Ubuntu прямо рекомендует проверять синтаксис через sudo squid -k parse, а затем перезапускать сервис.
Проверьте статус:
sudo systemctl status squid
Посмотрите логи:
sudo tail -f /var/log/squid/cache.log
sudo tail -f /var/log/squid/access.log
Ubuntu также указывает cache.log и access.log как полезные файлы для поиска ошибок и анализа cache hits и misses.
Типичные проблемы и быстрые проверки
| Симптом | Возможная причина | Что проверить |
| Клиент не подключается | Firewall или неверный порт | ss -lntp, правила firewall |
| Ошибка доступа | ACL не пропускает запрос | Порядок http_access |
| Прокси работает медленно | Диск или DNS тормозит | I/O, resolv.conf, CPU |
| Нет кэширования | Не настроен cache_dir | Конфиг кэша и права |
| Ошибка запуска | Синтаксис или путь | squid -k parse, cache.log |
| 407 Proxy Authentication Required | Проблема с авторизацией | helper, пароль, realm |
| 403 Forbidden | Запретило правило доступа | ACL и последовательность правил |
| Много TCP_MISS | Контент не кэшируется | HTTPS, заголовки Cache-Control |
Строка access.log помогает понять, что произошло с запросом. Вы смотрите на:
- IP клиента;
- время;
- статус кэша;
- HTTP код;
- размер ответа;
- метод;
- URL;
- пользователя;
- иерархию запроса.
Если вы видите много TCP_TUNNEL, значит пользователи в основном работают с HTTPS. В таком случае Squid чаще выступает как контроллер доступа и журналирования, а не как мощный кэш.
Читайте также: Выделенный IP-адрес: нужен ли он вашему сайту и какие преимущества дает
Рекомендации по защите прокси-сервера от угроз
Открытый прокси быстро превращается в проблему. Через него могут рассылать спам, обходить блокировки, сканировать ресурсы и скрывать источник вредной активности.
Мы рекомендуем:
- разрешать только внутренние сети;
- закрывать порт 3128 извне;
- включать аутентификацию для пользовательского доступа;
- запрещать нестандартные порты;
- писать логи и хранить их по политике компании;
- использовать отдельный сервисный аккаунт;
- регулярно обновлять пакеты.
Минимальный защитный профиль
acl localnet src 192.168.10.0/24
acl SSL_ports port 443
acl Safe_ports port 80
acl Safe_ports port 443
acl CONNECT method CONNECT
http_access deny !Safe_ports
http_access deny CONNECT !SSL_ports
http_access allow localnet
http_access deny all
Такой профиль не является финальной политикой. Но он дает вам безопасную основу.
Что делать с HTTPS инспекцией
Squid может участвовать в сценариях HTTPS контроля. Но вы должны подходить к этому аккуратно. Инспекция HTTPS затрагивает приватность, сертификаты, правовые требования и доверие пользователей.
Мы советуем:
- сначала согласовать политику с юристами и безопасниками;
- не инспектировать банковские, медицинские и личные категории без строгого основания;
- уведомлять пользователей;
- хранить ключи с повышенной защитой;
- тестировать совместимость приложений;
- документировать исключения.
Интеграция Squid с корпоративными сетями и внешними сервисами
В доменной среде вы обычно не хотите вести отдельные пароли для прокси. Вы подключаете Squid к LDAP или Kerberos. Red Hat описывает настройку Squid как кэширующего прокси с Kerberos аутентификацией через Active Directory, где сервер Squid должен быть участником домена AD.
Вы получаете:
- единые учетные записи;
- группы доступа;
- более точный аудит;
- меньше ручного администрирования;
- удобную интеграцию с корпоративной политикой.
Интеграция с SIEM и мониторингом
Логи Squid стоит отправлять в систему анализа. Тогда вы увидите не только отдельные запросы, но и поведение сети.
Мы обычно передаем:
- access.log;
- cache.log;
- события systemd;
- метрики CPU и памяти;
- диск кэша;
- сетевые ошибки;
- количество запросов;
- процент cache hit.
Интеграция с браузерами и клиентами
Вы можете направлять клиентов через Squid разными способами:
| Способ | Где подходит |
| Ручная настройка прокси | Небольшие группы |
| GPO | Windows домен |
| PAC файл | Гибкая маршрутизация |
| WPAD | Автоматическое обнаружение |
| Настройки MDM | Ноутбуки и мобильные устройства |
| Переменные окружения | Linux серверы и DevOps пайплайны |
Интеграция с внешними сервисами
Squid часто используют для контролируемого выхода серверов к внешним сервисам.
Например:
- репозитории Linux пакетов;
- контейнерные registry;
- внешние API;
- SaaS платформы;
- системы обновлений;
- облачные endpoint.
Такой подход помогает вам видеть и ограничивать исходящий трафик. Особенно это полезно в сегментах, где серверы не должны ходить в интернет напрямую.
Заключение
Squid Proxy Server остается практичным инструментом для компаний, которым нужен контроль исходящего трафика, кэширование и понятная политика доступа. Он не пытается быть всем сразу. Именно поэтому он полезен.
Вы можете начать с малого: установить Squid, разрешить только доверенную сеть, включить логи и проверить работу через curl. Затем вы добавляете аутентификацию, кэш, группы доступа, мониторинг и масштабирование.
Мы рекомендуем думать о Squid не как о «сервере с портом 3128». Думайте о нем как о диспетчере сетевого движения. Он видит запросы, применяет правила и помогает вашей инфраструктуре работать спокойнее.