Современный Firewall читает правила, смотрит на адреса, анализирует соединения, замечает подозрительное поведение. А главное, он помогает вам решать, кому можно заходить в сеть.
Мы сверили базовые определения и классификацию с материалами NIST, CISA, Cloudflare, Palo Alto Networks и Fortinet. NIST описывает firewall как программу, которая управляет потоком трафика между сетями или хостами с разным уровнем доверия.
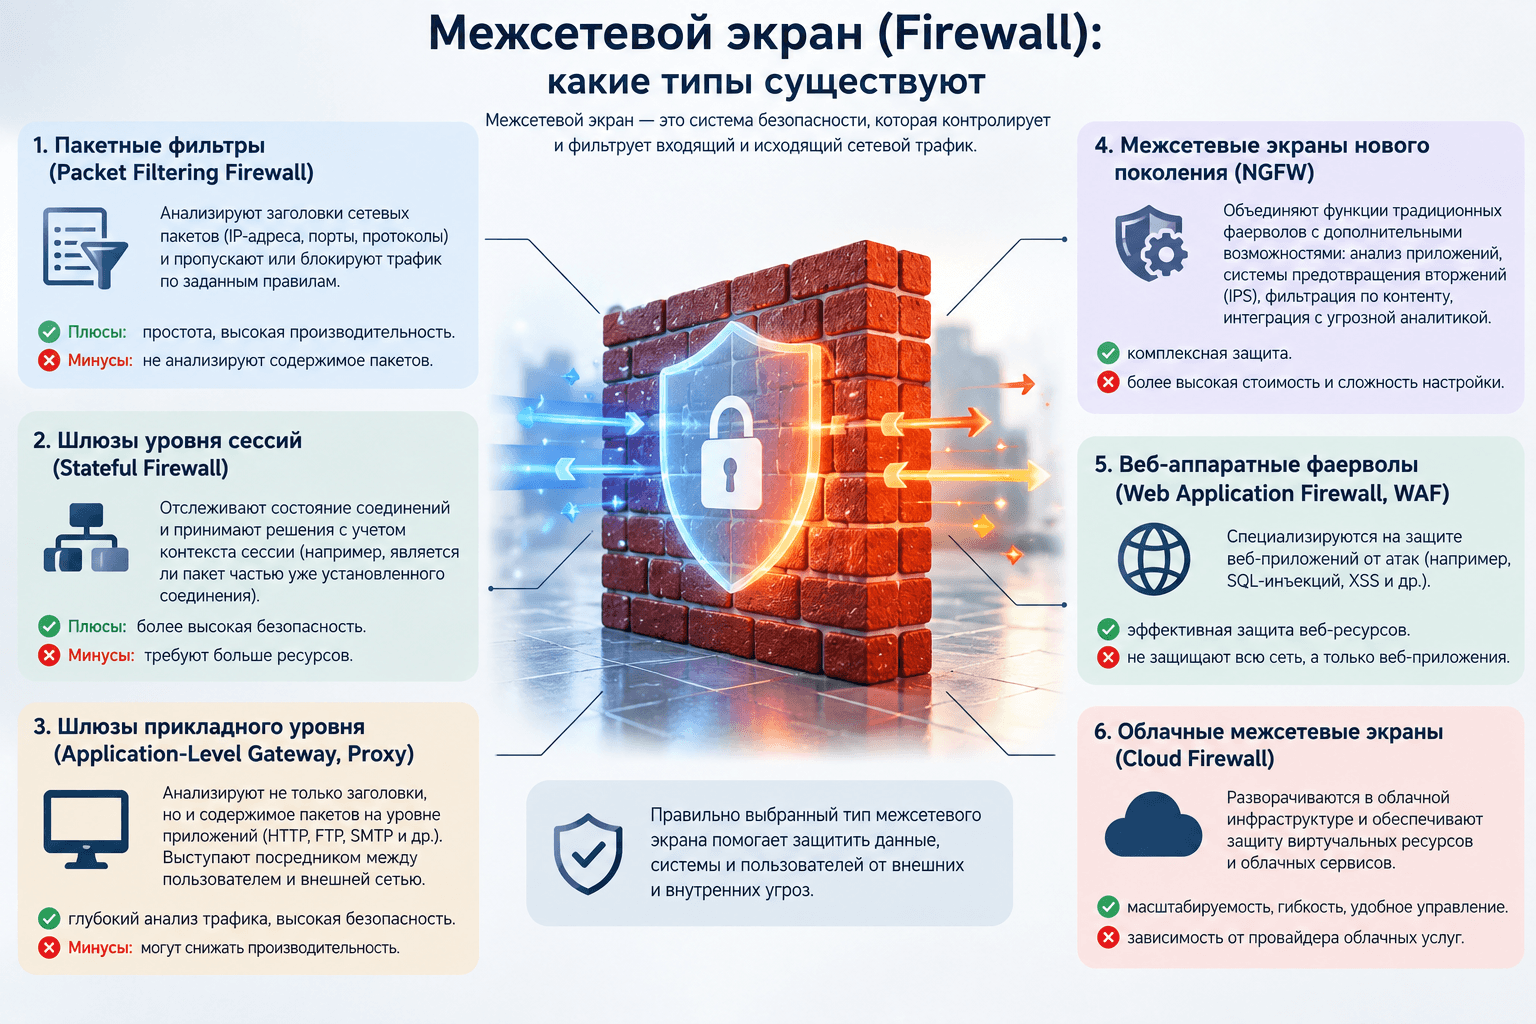
Принцип работы Firewall: как фильтруется сетевой трафик
Ваша сеть проводит через себя письма, звонки, запросы к сайтам, подключения к серверам и тд и тп. Firewall проверяет каждое движение. Он смотрит на несколько признаков:
- Откуда пришел пакет.
- Куда он идет.
- Какой протокол использует.
- Через какой порт проходит.
- Соответствует ли запрос политике компании.
Простые экраны проверяют заголовки пакетов. Более сложные решения изучают состояние соединения, приложение, содержимое запроса и репутацию источника.
Мы всегда напоминаем клиентам: Firewall не угадывает ваши намерения. Он работает по правилам. Если правила слабые, защита будет слабой. Если правила точные, сеть получает понятную систему допуска. NIST отдельно подчеркивает важность политики firewall.
Какие угрозы предотвращает современный Firewall
Хороший Firewall помогает отсечь нежелательные подключения. Он снижает риск сканирования портов, несанкционированного доступа, части атак на уязвимые сервисы и вредоносного исходящего трафика. NGFW может добавить вам контроль приложений, сигнатуры атак, проверку содержимого и интеграцию с источниками threat intelligence.
Мы не советуем относиться к Firewall как к волшебной кнопке. Он может пропустить фишинговое письмо, если атака идет через разрешенный канал. Он не спасет от украденного пароля без MFA. Он не исправит старый сервер без обновления.
CISA отдельно выделяет firewalls, маршрутизаторы и VPN шлюзы как edge devices. Такие устройства стоят на границе сети и часто доступны извне, поэтому злоумышленники активно ищут в них уязвимости. Наши эксперты всегда проверяют правила фильтрации и прошивки, доступ к панели управления, журналы и резервные конфигурации.
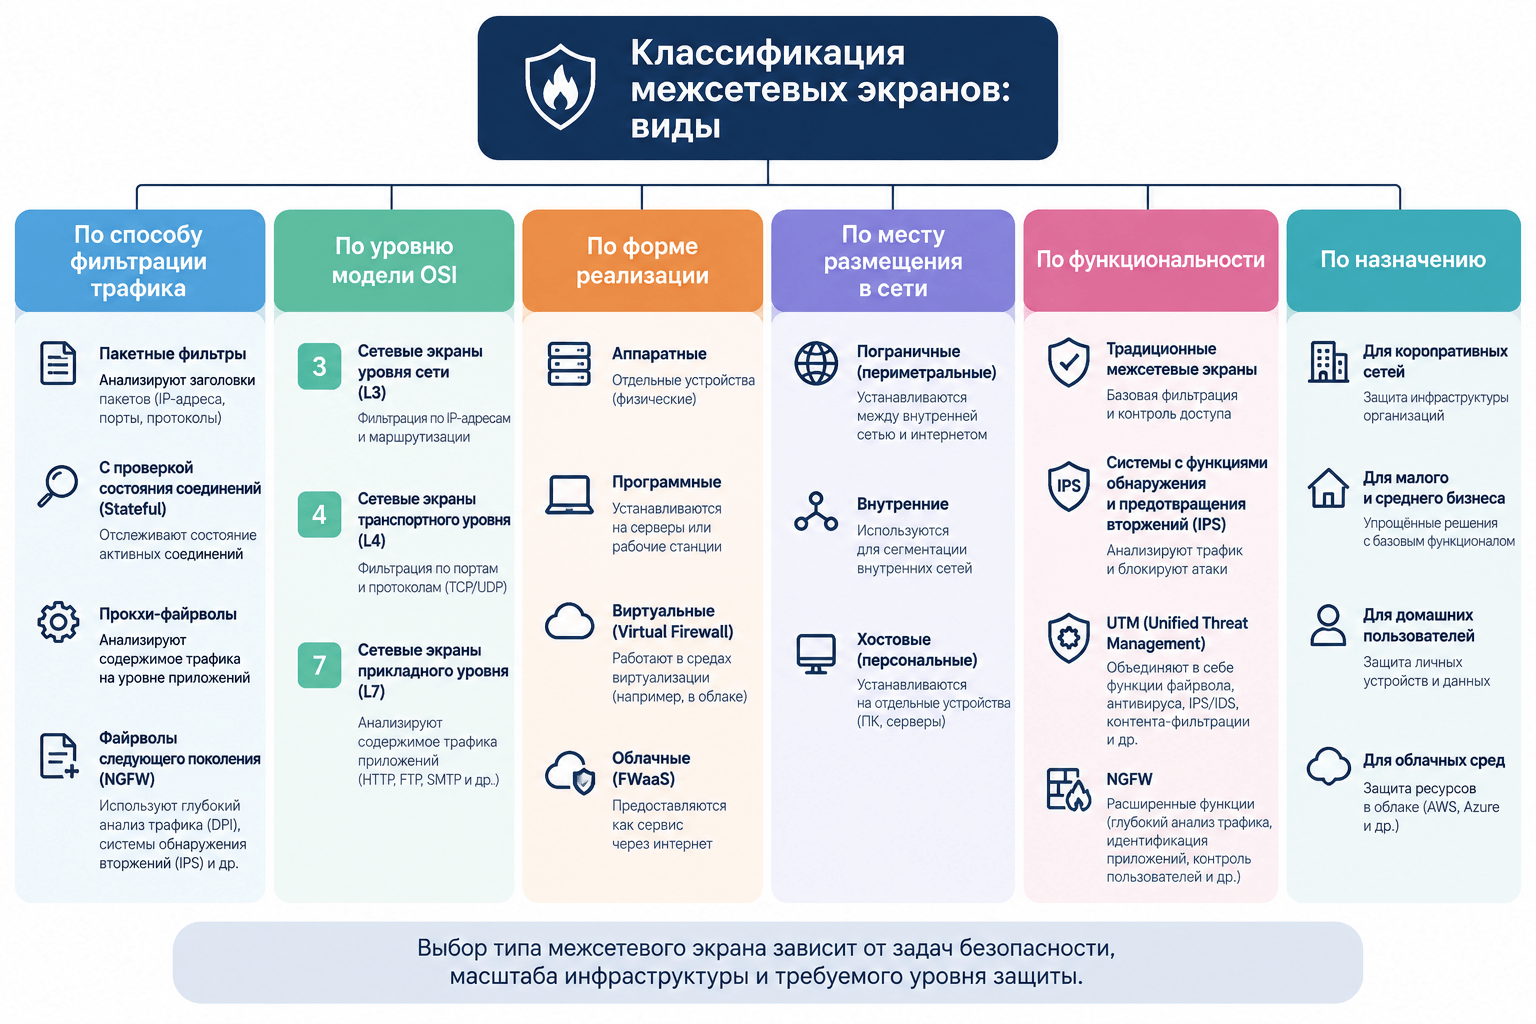
Классификация межсетевых экранов: виды и особенности решений
Вы встретите несколько типов Firewall. Они отличаются глубиной анализа и местом установки.
Пакетный фильтр проверяет базовые параметры пакета. Stateful Firewall уже помнит состояние соединений. Proxy Firewall выступает посредником между пользователем и внешним сервисом. NGFW добавляет функции нового поколения: контроль приложений, глубокую инспекцию, IPS, антивирусные механизмы и анализ угроз.
Еще есть деление по формату. Аппаратный Firewall работает как отдельное устройство. Программный Firewall устанавливают на сервер, компьютер, виртуальную машину или облачную платформу. CISA прямо выделяет аппаратные и программные категории и отмечает, что оба варианта имеют свои плюсы и ограничения.
Часто спрашивают: Передача файлов с локального ПК на VPS под Linux
Пакетная фильтрация трафика: базовый уровень сетевой защиты
Пакетная фильтрация похожа на быструю проверку пропуска. Firewall смотрит на IP адрес источника, IP адрес назначения, порт и протокол. Если пакет подходит под правило, он проходит. Если нет, экран его блокирует. Такой подход быстрый и понятный. Он полезен для базовой сегментации сети. Например, вы разрешаете пользователям доступ к веб серверу по HTTPS, но закрываете административные порты из интернета.
Но у пакетной фильтрации есть слабое место. Она почти не понимает контекст. Она не всегда знает, относится ли пакет к легитимной сессии. Она не видит смысл запроса на уровне приложения. Palo Alto Networks описывает packet filtering firewall как решение, которое обычно опирается на IP адреса, порты и протоколы, но не анализирует содержимое пакета на наличие угроз.
Stateful Firewall: контроль активных соединений и сеансов
Stateful Firewall работает внимательнее. Он не смотрит на отдельный пакет. Он ведет таблицу активных соединений и понимает, какой пакет связан с уже разрешенной сессией.
Вы открыли сайт. Firewall видит начало соединения. Затем он проверяет ответы сервера и понимает, что они относятся к вашему запросу. Такой экран может блокировать неожиданный входящий трафик, который не связан с разрешенным соединением.
Этот тип стал стандартом для многих корпоративных сетей. Он дает вам больше контекста, но не всегда достаточно глубоко видит приложение. Palo Alto Networks описывает stateful firewall как решение, которое хранит запись активных сетевых соединений и использует это состояние для принятия решений.
Читайте также: Выделенный IP-адрес: нужен ли он вашему сайту и какие преимущества дает
Proxy Firewall: глубокая проверка и анализ сетевых запросов
Proxy Firewall меняет саму логику общения. Пользователь не обращается к внешнему ресурсу напрямую. Сначала запрос приходит к proxy. Затем proxy проверяет его и уже сам обращается к нужному сервису.
Такой экран умеет работать на уровне приложения. Он может анализировать HTTP запросы, проверять URL, контролировать доступ к категориям сайтов, скрывать внутренние адреса и снижать риск прямого контакта между внутренней сетью и внешним миром.
Минус тоже есть. Proxy может требовать больше ресурсов. Иногда он добавляет задержку. Иногда приложения плохо работают через посредника без тонкой настройки. Но для компаний, где важна детальная проверка веб трафика, этот тип остается ценным инструментом. Palo Alto Networks описывает proxy firewall как посредника, который обрабатывает запросы от имени пользователя и проверяет трафик на угрозы и соответствие политике.
NGFW (Next-Generation Firewall)
NGFW смотрит шире классического Firewall. Он не ограничивается портами и адресами. Он пытается понять приложение, пользователя, содержимое и риск.
Такой экран может отличить обычный веб трафик от конкретного приложения. Он может применять IPS правила. Он может использовать данные о вредоносных доменах. Он может поддерживать VPN, фильтрацию URL, антивирусную проверку и контроль SaaS сервисов.
Cloudflare описывает NGFW как firewall, который усиливает обычную фильтрацию более глубокой инспекцией и большим контекстом. Fortinet также относит к возможностям NGFW сочетание stateful inspection, VPN, packet filtering, anti malware, IPS, threat intelligence, application awareness и application control.
Читайте также: Оптимизация скорости загрузки: настройка кэширования и сжатия в .htaccess
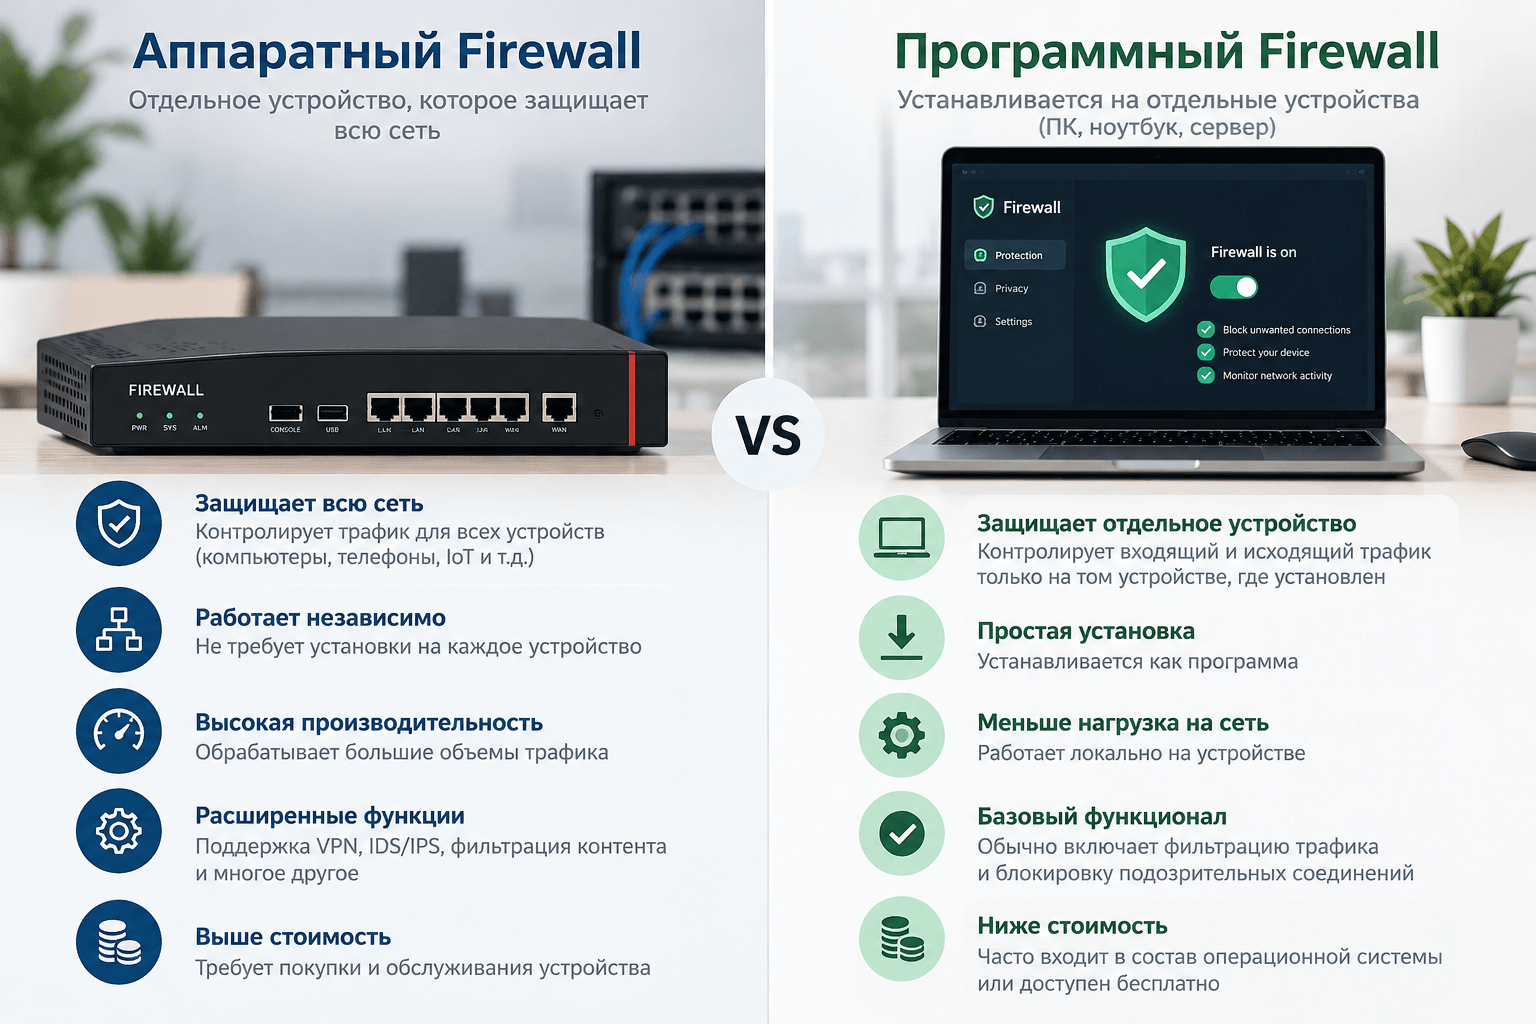
Аппаратный и программный Firewall
Аппаратный Firewall чаще стоит на границе сети. Он защищает офис, дата центр, филиал или промышленный сегмент. Такой вариант удобен, когда вам нужно пропускать много трафика и централизованно управлять правилами.
Программный Firewall работает внутри системы. Он защищает конкретный сервер, ноутбук, виртуальную машину или облачный workload. Такой экран полезен там, где периметр стал размытым. Например, часть инфраструктуры живет в облаке, часть сотрудников работает удаленно, а часть сервисов доступна только через приватные каналы.
CISA пишет, что аппаратные firewalls обычно размещают между компьютером и интернетом или другой сетью. Программные решения устанавливают на отдельные устройства. Организация может использовать оба подхода одновременно.
Как Firewall взаимодействует с VPN, IDS и IPS системами
Firewall работает рядом с VPN. VPN создает защищенный туннель для удаленного доступа или связи между площадками. Firewall решает, кому можно подключаться, какие ресурсы доступны через туннель и какие порты остаются закрытыми. CISA описывает VPN gateway как защищенное соединение между двумя точками, а зашифрованные данные идут через туннель.
С IDS и IPS логика другая. IDS наблюдает и сообщает о подозрительных событиях. IPS может автоматически блокировать часть атак. NIST описывает IDPS как технологии, которые помогают организациям понимать, проектировать, внедрять, настраивать, защищать, мониторить и поддерживать системы обнаружения и предотвращения вторжений.
В хорошей архитектуре эти инструменты не спорят друг с другом. Firewall задает правила доступа. VPN защищает канал. IDS замечает подозрительное поведение. IPS вмешивается, когда видит известную атаку. SIEM собирает события и помогает команде расследовать инцидент.
Почему одного Firewall недостаточно для полной защиты сети
Firewall важен, но он не закрывает всю картину. Атаки давно обходят один единственный рубеж. Злоумышленник может украсть учетные данные. Может использовать фишинг. Может атаковать облачный сервис. Может найти уязвимость в самом edge device.
CISA ведет Known Exploited Vulnerabilities Catalog. Этот каталог помогает защитникам отслеживать уязвимости, которые уже эксплуатировали в реальных атаках. Это важный факт для любого владельца Firewall. Защитное устройство тоже нуждается в защите.
Мы строим сетевую безопасность как систему. Firewall входит в нее, но не заменяет MFA, патч менеджмент, резервное копирование, мониторинг, сегментацию, EDR, обучение сотрудников и план реагирования. Когда все эти элементы работают вместе, сеть перестает быть набором случайных настроек. Она превращается в управляемую среду, с ответственным для каждого типа риска.