ASV (Approved Scanning Vendor) — это автоматизированная проверка внешней инфраструктуры на наличие уязвимостей. Эта проверка используется для соответствия требований PCI DSS, и показывает насколько интернет-сервисы обработки платежных данных защищены. Для соответствия PCI DSS сканирования должен проводить только сертифицированный ASV-провайдер.
В каких случаях ASV-сканирование является обязательным требованием PCI DSS
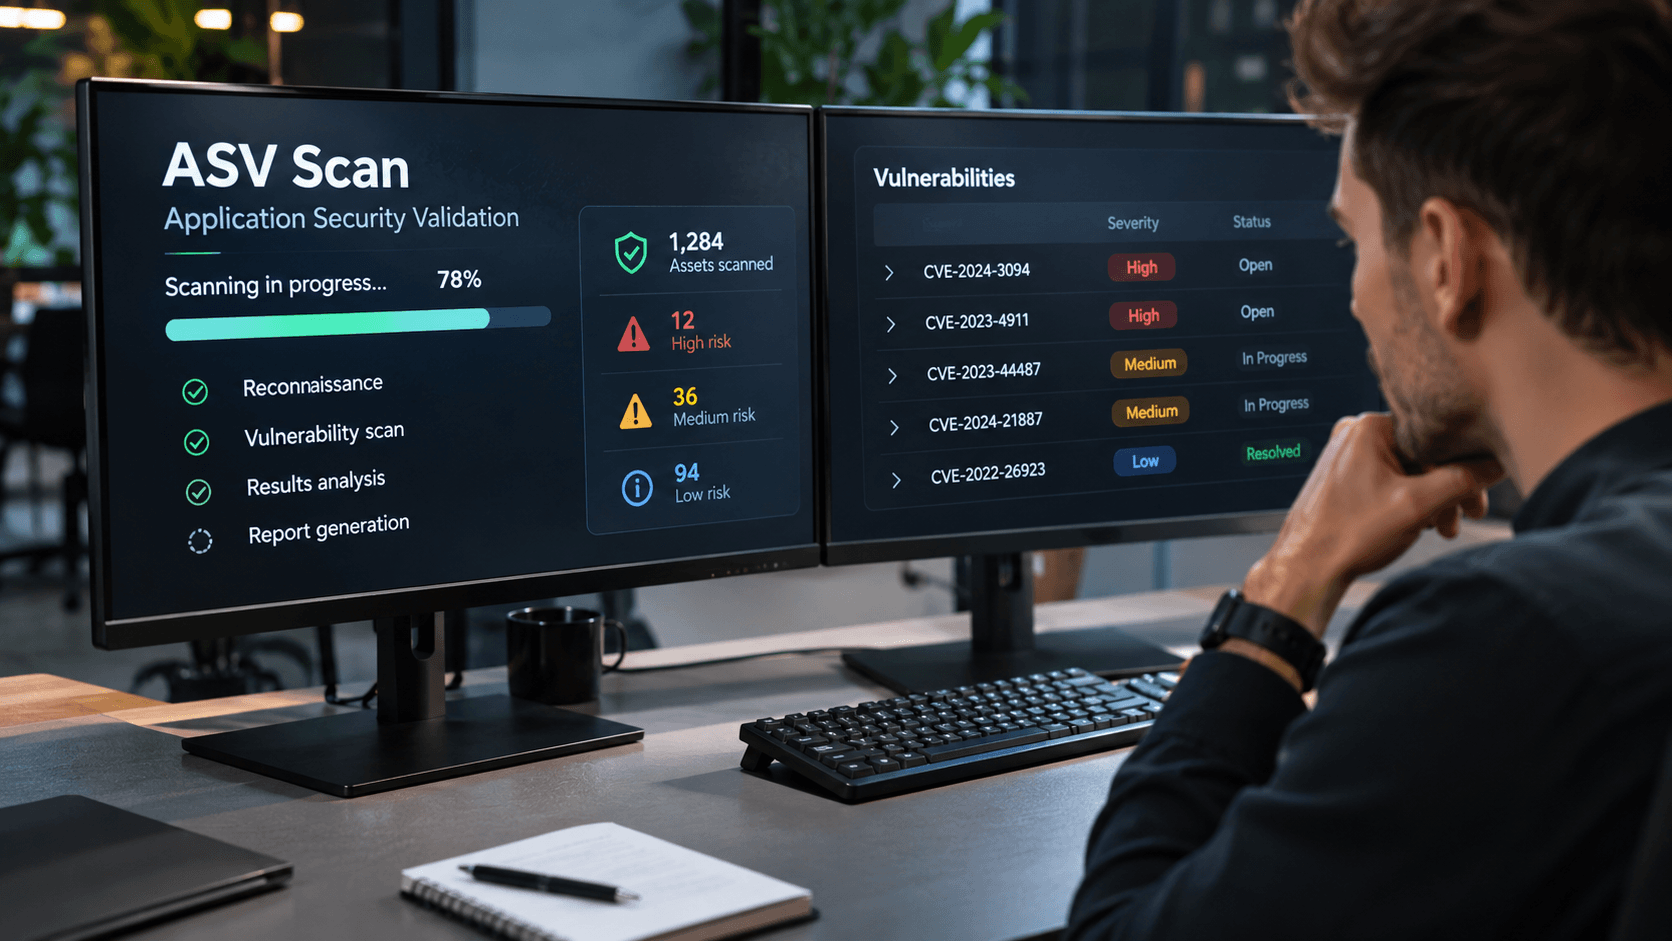
ASV-сканирование является обязательным требованием PCI DSS 11.3.2; проводить его нужно не реже одного раза на три месяца, а после выявленных проблем нужно проводить повторное сканирование.
Такие требования выдвигаются к системам, которые входят в область действия PCI DSS и могут влиять на безопасность платежных данных. Иногда сюда входят и компании, которые используют стороннего платежного провайдера.
Дополнительное сканирование может потребоваться после существенных изменений инфраструктуры, например добавления новых серверов или обновлений.
Как проходит процесс ASV-аудита
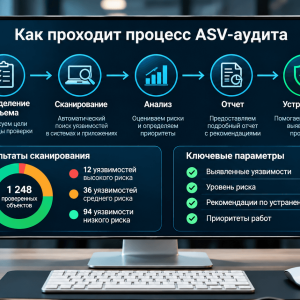
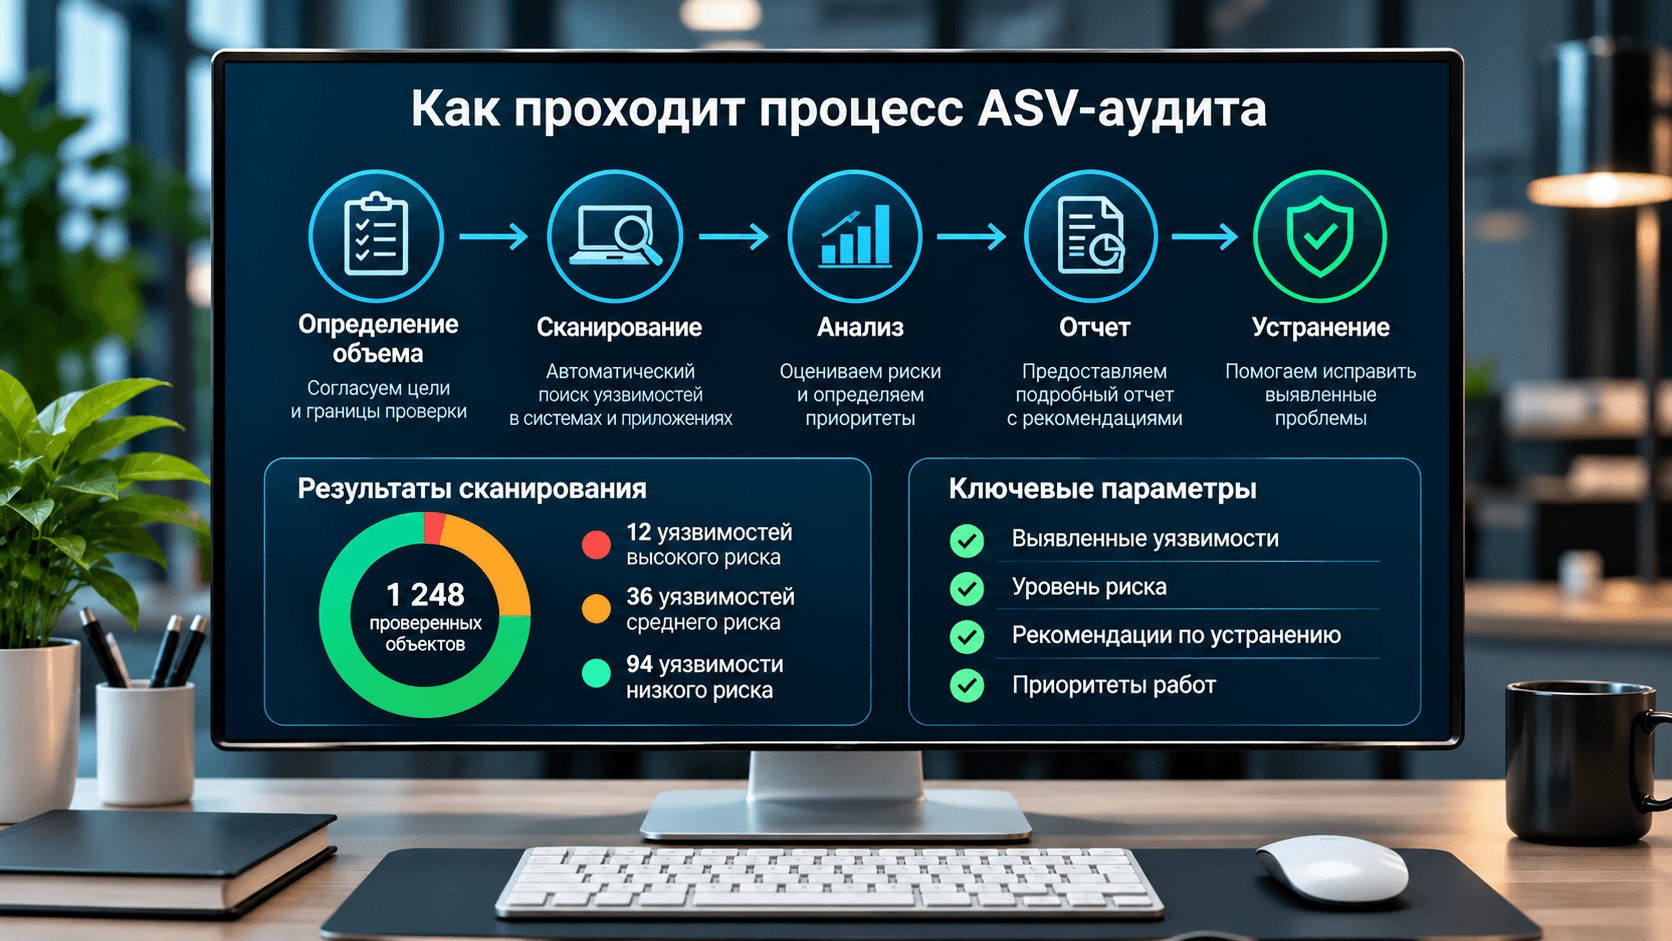
Процесс ASV-аудита включает несколько этапов:
- Определение области проверки: компания и ASV-провайдер определяют что нужно проверить (IP-адреса, домены, сервисы).
- Запуск проверки: ASV запускает проверку инфраструктуры, анализируя открытые порты, сетевые сервисы, версии ПО и конфигурации.
- Анализ результатов: По итогам проверки формируется отчет об обнаруженных результатах уязвимостей и их уровней риска.
- Исправление уязвимостей.
- Повторная проверка: После исправления уязвимостей проводят повторную проверку, чтобы подтвердить устранение проблем.
Важно понимать, что результаты ASV-сканирования говорят о состоянии внешней инфраструктуры, которая граничит с интернетом; они не означают автоматического соответствия всей инфраструктуры требованиям PCI DSS.
Какие уязвимости выявляет ASV-сканирование
ASV проверяет в первую очередь то, что доступно потенциальному злоумышленнику из интернета, что может включать:
- Уязвимости операционных систем и приложений;
- Устаревшее ПО и уязвимости связанные с ним;
- Открытые порты и сервисы;
- Проблемы с настройками SSL/TLS;
- Небезопасные конфигурации серверов;
- Уязвимые сетевые и почтовые сервисы;
- Стандартные учетные записи и небезопасные настройки аутентификации;
При ASV-сканировании особое внимание уделяется уязвимостям с высоким уровнем риска: во время сканирования используется порог CVSS 4.0, и проблемы, которые соответствуют этому значению или являются выше его, требуют немедленного устранения.
Часто спрашивают: Первичный DNS: ключевая роль в работе домена и настройке сайта
Как подготовить сервер и инфраструктуру к успешному прохождению ASV-проверки
Подготовку лучше проводить заранее, а не сразу перед сканированием. В первую очередь важно:
- Установить актуальные обновления ОС и ПО.
- Проверить все открытые порты и закрыть ненужные.
- Удалить серверы, которые не используются.
- Проверить настройки TLS и сертификаты.
- Отключить учетные записи и пароли по умолчанию.
- Проверить правила firewall.
- Включить все публичные IP-адреса в область сканирования.
- Устранить известные уязвимости.
Наиболее распространенные причины неудачного прохождения ASV-сканирования
Чаще всего сканирование неудачно проходит при наличии ошибок конфигурации в инфраструктуре, то есть если есть:
- Устаревшее ПО с известными уязвимостями;
- Открытые порты;
- Небезопасные настройки TLS;
- Некорректная конфигурация сетевых сервисов;
- Неполный список систем в области сканирования;
Чем ASV-сканирование отличается от тестирования на проникновение и анализа уязвимостей
Эти процедуры похожи между собой, но цели у них разные.
ASV-сканирование проверяет внешнюю инфраструктуру для выполнения конкретного требования PCI DSS. Анализ уязвимостей — это более широкая процедура поиска потенциальных проблем безопасности, которая проводится на внешней и внутренней инфраструктуре. Тестирование на проникновение или пентест — это имитация реальной атаки с различными сценариями, которая позволяет оценить не только наличие уязвимости, но и возможность ее реального использования.
Поэтому эти процедуры друг друга не заменяют.
Читайте также: Выделенный IP-адрес: нужен ли он вашему сайту и какие преимущества дает
Как PCI DSS-хостинг помогает упростить выполнение требований стандарта
PCI DSS-хостинг может упросить работу с требованиями безопасности за счет правильно настроенной инфраструктуры, необходимых средств защиты, и сегментации системы.
Важно понимать, что использование PCI DSS-хостинга не означает автоматического соответствия стандарту. Тем не менее такой подход позволяет сократить подготовку к сканированию и помогает успешно проводить проверки.
Рекомендации по поддержанию безопасности между регулярными ASV-проверками
ASV-сканирование не должно быть единственной проверкой за три месяца. Между проверками важно:
- Устанавливать обновления.
- Контролировать открытые порты.
- Пересматривать правила firewall.
- Удалять ненужные сервисы.
- Следить за сертификатами и настройками TLS.
- Проводить внутренние проверки уязвимостей.
Заключение
ASV-сканирование помогает организациям контролировать внешнюю поверхность атаки и выполнять соответствующее требование PCI DSS. Проверка проводится сертифицированным ASV-провайдером и должна регулярно подтверждать отсутствие критичных проблем.
Успешное прохождение ASV начинается не в момент запуска сканера, а с постоянного управления инфраструктурой: своевременного обновления ПО, закрытия ненужных портов, безопасной настройки сервисов и регулярного контроля уязвимостей.
При этом ASV — лишь один элемент общей системы безопасности. Для полноценного соответствия PCI DSS также необходимы другие процедуры, включая управление уязвимостями, контроль доступа и тестирование на проникновение.